La ressource AWS · version 1mise à jour du 24 septembre 2026
Apprendre AWS : la carte, la roadmap et cinq projets
Le principe tient en une phrase : tu loues, et eux, ils gèrent. Ici, les services qui servent vraiment et ce que chacun remplace, comment ils se branchent, dans quel ordre les apprendre, et cinq projets pour les manipuler pour de vrai.
Tu viens de la vidéo et tu veux juste la liste ? Elle est en section 3, et en antisèche d'une page à télécharger.
Partie 1 · Comprendre AWS
Avant d'apprendre quoi que ce soit : le principe, les services qui comptent, et comment ils se branchent.
Pourquoi je te parle d'AWS
C'est le cloud qui a changé ma carrière. Et une certification AWS a tout déclenché.
J'ai commencé comme cloud data engineer dans une ESN, en 2018. En 2019, j'ai passé la certification AWS Solutions Architect Associate, puis une spécialité data l'année d'après. C'est cette première certif qui m'a fait passer de développeur en ESN à freelance en full remote : des projets plus complexes, mieux payés, avec des technos qu'on n'a pas tous la chance d'apprendre sur le tas.
Depuis 2021, je suis freelance, data engineer sur AWS, pour de grands groupes industriels : des pipelines qui transforment la donnée avec Glue, orchestrés par Step Functions, avec S3 au milieu de tout. Aujourd'hui je fais surtout de l'IA générative sur Google Cloud, mais c'est sur AWS que j'ai appris le métier. Mes deux certifs sont expirées depuis ; ce qu'elles m'ont ouvert, non.
Cette page, c'est ce que je donnerais à quelqu'un qui part de zéro : ce que fait chaque service, comment ils se branchent, dans quel ordre les apprendre, et cinq projets pour les manipuler pour de vrai.
Le principe : tu loues, eux ils gèrent
AWS, c'est des ordinateurs, des disques et des bases que tu loues à Amazon. Et la plupart du temps, c'est Amazon qui s'en occupe.
Avant le cloud, pour mettre une appli en ligne, il fallait acheter un serveur, l'installer, le mettre à jour, remplacer le disque quand il lâchait. Le cloud, c'est la même chose, mais tu loues. Et sur AWS, la plupart des services sont managés : ça veut dire qu'il n'y a rien à installer et rien à aller réparer. Tu dis ce que tu veux, Amazon fait tourner.
La plupart, pas tous. Le premier service qu'on te montre, EC2, n'est pas managé : tu loues une machine virtuelle, et son système, ses mises à jour, sa sécurité, c'est toi. C'est pour ça qu'on commence souvent par EC2 et qu'on la quitte dès qu'on peut, pour des services où il n'y a plus de machine du tout.
Et même sur un service managé, deux choses restent toujours à toi : ce que tu mets dedans, et qui a le droit d'y toucher.
Qui gère quoi
| Ce qu'il faut gérer |  EC2 |  Fargate |  Lambda |  S3 |
|---|---|---|---|---|
| Les bâtiments, les machines, le courant | ||||
| Les bâtiments, les machines, le courant | AWSAWS | AWSAWS | AWSAWS | AWSAWS |
| Le système (OS) et ses mises à jour | ||||
| Le système (OS) et ses mises à jour | ToiToi | AWSAWS | AWSAWS | AWSAWS |
| Ajouter de la capacité quand ça charge | ||||
| Ajouter de la capacité quand ça charge | Toi, tu règlesTu règles | Toi, tu règlesTu règles | AWSAWS | AWSAWS |
| Ton code, tes fichiers, tes données | ||||
| Ton code, tes fichiers, tes données | ToiToi | ToiToi | ToiToi | ToiToi |
| Qui a le droit de faire quoi (IAM) | ||||
| Qui a le droit de faire quoi (IAM) | ToiToi | ToiToi | ToiToi | ToiToi |
La carte : les services qui servent vraiment
AWS annonce plus de 240 services. Ceux que tu vas vraiment croiser tiennent sur cette carte.
Dans la vidéo, j'en cite vingt, de S3 à CloudFormation : tous ceux que j'ai déjà utilisés au moins une fois, et qui valent le coup d'être connus. Ils sont tous là, rangés par famille, avec ce que chacun remplace (le truc que tu n'as plus à gérer) et le moment où tu le croises. J'en ai ajouté cinq que je n'ai pas eu le temps de dire, marqués « pas dans la vidéo ».
Tu n'as pas besoin de les apprendre dans cet ordre-là. L'ordre, c'est la roadmap, section 6. Et tout tient aussi sur une antisèche d'une page, en bas.
Calculer
Là où ton code tourne.
EC2
pas managéUn serveur que tu loues, un peu comme un VPS. Une machine allumée chez Amazon, ton code dessus.
- Ce que ça remplace
- Le serveur physique : l'acheter, le brancher, changer le disque qui lâche.
- Quand tu le croises
- Dès qu'il te faut une machine allumée en permanence, ou un logiciel que tu installes toi-même.
- Qui gère quoi
- Pas managé : le système, ses mises à jour, sa sécurité, c'est toi.
Lambda
managéPour exécuter du code sans payer la machine. Ça se réveille quand il se passe un truc, et tu paies le temps où ça tourne.
- Ce que ça remplace
- Le serveur allumé jour et nuit pour une fonction qui tourne dix fois par jour.
- Quand tu le croises
- Derrière une API, sur un fichier qui arrive dans S3, sur une tâche planifiée.

ECS (+ Fargate)
à moitiéPour faire tourner tes applis Docker. Avec Fargate, sans gérer la machine en dessous.
- Ce que ça remplace
- Le serveur où tu lances et relances tes conteneurs à la main.
- Quand tu le croises
- Une appli classique d'entreprise, un back-end trop long ou trop lourd pour une Lambda.
- Qui gère quoi
- Avec Fargate, AWS gère les machines. Sans Fargate, tu gères les EC2 en dessous.
Stocker
Là où tes fichiers vivent.
S3
managéLe disque dur d'internet. Tes fichiers, tes images, tes sauvegardes : tu balances tout là-dedans.
- Ce que ça remplace
- Le disque qui se remplit, qui tombe en panne, qu'il faut sauvegarder ailleurs.
- Quand tu le croises
- Partout. C'est le premier service de presque tout projet : un site statique, les fichiers d'une appli, le « lac » d'un pipeline data.
Bases de données
Là où tes données vivent.

RDS
managéTa base Postgres ou MySQL, mais c'est Amazon qui l'administre.
- Ce que ça remplace
- Installer la base, faire les sauvegardes, appliquer les mises à jour la nuit.
- Quand tu le croises
- Dès qu'une appli a des utilisateurs, des commandes, des tables qui se joignent.
- Qui gère quoi
- Les sauvegardes et les mises à jour sont gérées. Le schéma, les index et la taille de la machine restent à toi.

DynamoDB
managéLa base de données NoSQL d'Amazon. Pas de tables qui se joignent : des éléments rangés par clé, lus très vite.
- Ce que ça remplace
- Dimensionner, installer et administrer une base.
- Quand tu le croises
- Avec Lambda : c'est la base naturelle d'une API serverless.
Réseau & exposition
Comment on arrive jusqu'à toi.

VPC
à moitiéTon réseau privé dans AWS. Ce qui est dedans se parle, ce qui est dehors n'entre pas.
- Ce que ça remplace
- Le réseau de la salle serveur : les câbles, le pare-feu, le routeur.
- Quand tu le croises
- Dès que tu as une EC2, une base RDS ou un conteneur : ils vivent dedans.
- Qui gère quoi
- Le réseau physique est à AWS. Qui parle à qui (sous-réseaux, règles), c'est toi qui le décides.

CloudFront
managéUn système de cache pour servir ton site partout dans le monde, rapidement.
- Ce que ça remplace
- Servir chaque visiteur depuis un seul serveur, à l'autre bout du monde.
- Quand tu le croises
- Devant un site statique sur S3, devant une API.

Route 53
managéPour gérer tes DNS, c'est-à-dire le nom de domaine qui pointe vers tes machines.
- Ce que ça remplace
- Le panneau DNS de ton registrar, et les adresses IP à retenir.
- Quand tu le croises
- Le jour où ton projet a un vrai nom de domaine.

API Gateway
managéPour faire des API totalement serverless, avec Lambda derrière.
- Ce que ça remplace
- Le serveur web qui reçoit les requêtes HTTP et les distribue.
- Quand tu le croises
- Devant chaque Lambda qu'on appelle depuis un site ou une appli.

ELB
managépas dans la vidéoRépartit le trafic entre plusieurs machines ou conteneurs, et écarte ceux qui ne répondent plus.
- Ce que ça remplace
- Un seul serveur qui tombe, et tout le site qui tombe avec.
- Quand tu le croises
- Devant des EC2 ou un service ECS.
Data
Transformer, requêter, enchaîner.

Glue
managéL'usine à pipeline d'AWS : des jobs qui transforment ta donnée, du Spark sans cluster à gérer.
- Ce que ça remplace
- Un cluster Spark à installer, dimensionner et maintenir.
- Quand tu le croises
- Dès que tu nettoies, joins ou convertis des fichiers qui dorment dans S3.

Athena
managéDu SQL directement sur tes fichiers dans S3.
- Ce que ça remplace
- Charger les fichiers dans une base juste pour pouvoir les requêter.
- Quand tu le croises
- Pour explorer un lac de données, vérifier la sortie d'un job, brancher un tableau de bord.

Step Functions
managéL'orchestrateur d'AWS : il enchaîne tes jobs, et reprend là où ça a planté.
- Ce que ça remplace
- Le script qui lance tout à la suite, et qu'il faut relancer à la main quand il casse.
- Quand tu le croises
- Dès qu'un traitement a plusieurs étapes. Pas seulement en data.

Kinesis
managéPour créer un pipeline de flux en temps réel.
- Ce que ça remplace
- Un cluster de streaming à administrer.
- Quand tu le croises
- Clics, capteurs, logs : de la donnée qui arrive en continu. Pas au début.

Redshift
managépas dans la vidéoL'entrepôt de données d'AWS : du SQL sur de gros volumes, pour les analystes.
- Ce que ça remplace
- Un serveur d'entrepôt de données à acheter et administrer.
- Quand tu le croises
- Quand l'entreprise a déjà son entrepôt. Athena suffit pour apprendre.
Messages & événements
Comment tes services se parlent sans s'attendre.

SQS
managéUne file d'attente. Un service dépose des messages, un autre les traite à son rythme. Si le second tombe, rien n'est perdu.
- Ce que ça remplace
- Un serveur de messages à installer et à surveiller.
- Quand tu le croises
- Entre deux services qui ne vont pas à la même vitesse.

SNS
managéPour envoyer des notifications, par email ou par SMS. Et pour prévenir plusieurs services d'un coup.
- Ce que ça remplace
- Le script d'envoi de mails maison.
- Quand tu le croises
- Une alarme qui te prévient par mail ; un événement diffusé à plusieurs abonnés.

EventBridge
managépas dans la vidéoQuand il se passe X, déclenche Y. Et les tâches planifiées : « chaque nuit à 2 h ».
- Ce que ça remplace
- La crontab d'un serveur qu'il faut garder allumé.
- Quand tu le croises
- Lancer une Lambda chaque nuit, réagir à un événement d'un autre service.
Sécurité
Qui a le droit, et où sont les clés.

IAM
à moitiéLà où tu décides qui a le droit de faire quoi.
- Ce que ça remplace
- Le mot de passe partagé, le compte admin pour tout le monde.
- Quand tu le croises
- Partout, dès la première minute. C'est lui qui répond « Access Denied ».
- Qui gère quoi
- AWS applique les règles. Les écrire, et les écrire serrées, c'est toi.

Secrets Manager
managéPour stocker tes secrets et tes clés API.
- Ce que ça remplace
- Le fichier .env copié partout, la clé écrite en dur dans le code.
- Quand tu le croises
- Une Lambda qui appelle une API payante, une appli qui se connecte à RDS.
Surveiller
Savoir que ça casse avant les autres. Et ce que ça coûte.

CloudWatch
managéLes logs et les alarmes. C'est aussi là que tu peux mettre une alerte sur ta facture.
- Ce que ça remplace
- Te connecter au serveur pour lire des fichiers de logs.
- Quand tu le croises
- Le jour où quelque chose casse. Et, idéalement, avant.

Budgets
managépas dans la vidéoUn mail quand ta facture dépasse le montant que tu as fixé.
- Ce que ça remplace
- Découvrir la facture à la fin du mois.
- Quand tu le croises
- Le premier jour. Avant tout le reste.
Infra as code
Ton infra dans un fichier, recréable à l'identique.

CloudFormation
managéPour recréer toute ton infrastructure à partir de code.
- Ce que ça remplace
- Cliquer dans la console, et ne plus savoir refaire.
- Quand tu le croises
- Dès que tu dois faire deux fois la même chose. Beaucoup d'équipes prennent Terraform à la place : même idée, tous les clouds.
IA
Les modèles, en API.

Bedrock
managépas dans la vidéoLes modèles d'IA (dont Claude) en API, sans serveur à toi.
- Ce que ça remplace
- Héberger un modèle sur tes propres machines.
- Quand tu le croises
- Classer, résumer, extraire des champs d'un document, construire un agent.
Comment ils se branchent
Un service seul ne fait rien. Un site statique sur S3, c'est déjà cinq services en même temps.
Ce qui rend AWS impressionnant au début, c'est la liste. Ce qui le rend simple, c'est que les services se branchent toujours de la même façon : une entrée (par où arrive la requête), un calcul (où ton code tourne), des données (où elles dorment). Et en dessous, toujours les mêmes : les droits, les logs, les secrets, le code qui crée le tout.
Voilà les cinq chemins que tu croiseras le plus. Les quatre premiers sont des projets de la partie 3.
Les branchements · entrée → calcul → données
Un site
Route 53
CloudFront
S3
Une API sans serveur
API Gateway
Lambda
DynamoDB
Une appli classique, dans un VPC
ELB
ECS (+ Fargate)
RDS
Un pipeline data, orchestré par Step Functions
S3 (brut)
Glue
Athena
Un traitement en arrière-plan
EventBridge ou SQS
Lambda
SNS
Et sous tous les chemins
IAM autorise chaque flèche. Sans règle IAM, aucun service n'a le droit d'appeler le suivant.
CloudWatch reçoit les logs de tous, et sonne quand ça casse.
Secrets Manager garde les mots de passe dont le calcul a besoin (la base, une API externe).
CloudFormation crée tout ce qui est au-dessus, à partir d'un fichier.
Partie 2 · Dans quel ordre l'apprendre
Le compte et la facture d'abord, puis cinq étapes, les ressources officielles gratuites, et les certifs dans l'ordre.
Avant tout : ton compte et ta facture
La peur de la facture arrête plus de monde que la difficulté. Elle se règle en dix minutes, le premier jour.
À un moment, il faut ouvrir un vrai compte et manipuler. C'est là que la plupart s'arrêtent, parce qu'ils ont lu l'histoire de quelqu'un qui a reçu une facture énorme. Voilà comment ça marche aujourd'hui.
- Le plan gratuit. Depuis juillet 2025, un nouveau compte choisit entre un plan gratuit et un plan payant. Le plan gratuit donne 100 $ de crédits à l'ouverture, et jusqu'à 100 $ de plus en découvrant des services. AWS écrit que tu ne paies rien tant que tu ne passes pas au plan payant. En échange, certains services ne sont pas disponibles, et le compte se ferme tout seul au bout de six mois ou quand les crédits sont épuisés.
- Le « toujours gratuit ». Plus de trente services ont une part gratuite chaque mois, même après. Par exemple Lambda (un million de requêtes par mois) et DynamoDB (25 Go stockés).
- Le jour où tu passes au plan payant, l'alerte de budget devient ta ceinture de sécurité. Créer un budget et recevoir ses alertes est gratuit.
Et avant de créer quoi que ce soit : active la double authentification sur le compte « racine » (celui de l'adresse mail d'inscription), crée-toi un utilisateur pour le quotidien, et ne te sers plus jamais du compte racine.
Pour aller plus loin sur la facture : les pièges, plus bas. La plupart sont des choses qu'on laisse allumées sans le savoir.
La roadmap, en cinq étapes
Tu n'apprends pas AWS. Tu apprends à mettre des choses en ligne, de plus en plus loin, et les services viennent avec.
Chaque étape ajoute des services à ceux de la précédente. Les deux premières, tout le monde les fait. La troisième et la quatrième, c'est ce qui sépare quelqu'un qui a suivi un tuto de quelqu'un qu'on peut mettre sur un projet. La cinquième dépend du métier que tu vises : tu choisis un coin, pas tout AWS.
Étape 1 · Le compte et les fondations
Un compte protégé, une alerte sur la facture, et les services qu'on retrouve sous tout le reste.
- EC2
- S3
- VPC
- IAM
- CloudWatch
- Budgets
- Double authentification sur le compte racine
- La CLI AWS dans ton terminal
- Choisir une région (Paris, Irlande…)
Étape 2 · Mettre quelque chose en ligne
Un site, puis une appli avec sa base. Tu vois comment une requête arrive jusqu'à ton code.
- ECS (+ Fargate)
- RDS
- CloudFront
- Route 53
- ELB
Certif · Ici, tu peux commencer à préparer la Solutions Architect Associate.
Étape 3 · Serverless
Plus de machine du tout : des fonctions, une API, une base, des files. C'est là que la facture tombe presque à zéro.
- Lambda
- DynamoDB
- API Gateway
- SQS
- SNS
- EventBridge
- Secrets Manager
Étape 4 · Tout en code
Tu ne cliques plus : ton infra est un fichier, tu la détruis et la recrées en une commande.
- CloudFormation
- Terraform (l'équivalent multi-cloud)
- GitHub Actions pour déployer à chaque commit
Étape 5 · Ta spécialité, choisis-en une
Tu n'apprends pas tout AWS. Tu prends le coin qui correspond au métier que tu vises.
Data· mon terrain
- Glue
- Athena
- Step Functions
- Kinesis
- Redshift
IA
- Bedrock
Certif · Ensuite : Data Engineer Associate ou Developer Associate, selon ta spécialité.
Les ressources officielles, dans l'ordre
Aujourd'hui, AWS te forme gratuitement. Je n'avais pas ça en 2019. Mais n'y reste pas des mois.
- AWS Skill Builder — la formation officielle d'Amazon. Une grande partie des cours est gratuite. Elle t'apprend le vocabulaire : à quoi sert chaque brique. Et elle commence à te préparer à la certification.
- AWS Cloud Quest — un jeu assez marrant : tu construis des architectures dans une ville en 3D. Il t'apprend à assembler les briques. Une partie est accessible avec un compte gratuit ; les rôles avancés sont dans l'abonnement.
- Les labs — là, tu travailles dans une vraie console AWS, guidée pas à pas. Les Builder Labs de Skill Builder sont dans l'abonnement payant (29 $ par mois). Les AWS Workshops, eux, sont gratuits : des centaines d'ateliers guidés, que tu déroules dans ton propre compte. Attention, ce que tu crées dans ton compte se paie comme le reste.
- Les tutoriels de la documentation — chaque service a les siens. Ce sont eux que je te donne pour chaque projet de la partie 3.
Les certifications, dans l'ordre
Le recruteur cherche un mot-clé : « certifié ». La bonne certif, c'est celle qui le lui donne sans te faire perdre trois mois.
| Certification | Format | Ce que j'en pense |
|---|---|---|
| Cloud Practitioner | 100 $ · 65 questions · 90 min | Que du vocabulaire. Tu peux la sauter et aller directement à la suivante. |
| Solutions Architect Associate ❤ | 150 $ · 65 questions · 130 min | Celle qui a tout changé pour moi. Pour travailler sur le cloud, c'est le minimum, et c'est celle que les RH tapent dans LinkedIn. |
| Developer Associate | 150 $ · 65 questions · 130 min | Ensuite, si tu vises le développement : Lambda, API, déploiement. |
| Data Engineer Associate | 150 $ · 65 questions · 130 min | Ensuite, si tu vises la data comme moi. La mienne, la Data Analytics Specialty, a été retirée en 2024 : c'est celle-ci qui la remplace. |
| AI Practitioner | 100 $ · 65 questions · 90 min | L'équivalent de la Cloud Practitioner pour l'IA. Du vocabulaire, là aussi. |
Une certification AWS est valable trois ans. Entre nous, l'examen Associate est assez compliqué : il faut pratiquer, et bachoter pas mal. Sur Skill Builder, AWS propose un cours officiel de préparation à l'examen pour chaque certif Associate.
Partie 3 · Cinq projets pour apprendre en faisant
Chaque projet ajoute des services au précédent. Fais-les dans l'ordre, et détruis ce que tu as créé à la fin de chacun.
Projet 1 · Un site statique sur S3
Le projet le plus simple d'AWS utilise déjà cinq services. C'est le meilleur premier projet.
Un site statique, c'est des fichiers HTML, CSS et images qui ne changent pas selon le visiteur : un portfolio, une page de présentation. Tu les poses dans un bucket S3, et CloudFront les sert partout dans le monde. Route 53 fait pointer ton nom de domaine vers CloudFront. IAM décide que seul CloudFront a le droit de lire le bucket (le bucket reste privé). CloudWatch te montre qui est venu et ce qui a échoué.
L'architecture
Ton visiteur
tape monsite.fr
Route 53
le nom → l'adresse
CloudFront
sert depuis le plus proche
S3
tes fichiers, bucket privé
- IAM seul CloudFront a le droit de lire le bucket.
- CloudWatch les requêtes, les erreurs, les alarmes.
Les étapes
- Crée un bucket S3 et envoies-y ton site.
- Crée une distribution CloudFront devant le bucket, avec le bucket en accès privé.
- Si tu as un nom de domaine : une zone Route 53 et un certificat HTTPS.
- Regarde les métriques de ta distribution dans CloudWatch.
- Change une page, renvoie-la, et vide le cache CloudFront.
Le tutoriel officiel : un site statique avec un nom de domaine Route 53
Ce que ça coûte. Presque rien pour un site perso. Le nom de domaine, lui, se paie, chez Route 53 comme ailleurs.
C'est fini quand ton site s'ouvre en HTTPS sur ton nom de domaine, et le bucket n'est pas public.
Projet 2 · Une API sans serveur
Une API qui ne coûte rien quand personne ne l'appelle. C'est ça, le serverless.
Ton site a besoin de données : un formulaire, une liste de choses à faire, des commentaires. API Gateway reçoit la requête HTTP et réveille une Lambda. La Lambda lit ou écrit dans DynamoDB, et répond. Il n'y a aucune machine allumée entre deux requêtes.
L'architecture
Ton site
envoie une requête HTTP
API Gateway
reçoit et route
Lambda
ton code, réveillé à la demande
DynamoDB
lit, écrit
- IAM la Lambda a le droit d'écrire dans cette table-là, et rien d'autre.
- CloudWatch chaque exécution de la Lambda laisse ses logs ici.
Les étapes
- Crée une table DynamoDB.
- Écris une Lambda (en Python ou en JavaScript) qui lit et écrit dans la table.
- Donne-lui un rôle IAM qui n'autorise que cette table.
- Mets API Gateway devant, et appelle-la depuis ton site du projet 1.
- Casse volontairement ta Lambda et retrouve l'erreur dans CloudWatch.
Le tutoriel officiel : Lambda avec API Gateway (et DynamoDB)
Ce que ça coûte. Pour un projet d'apprentissage, ça tient dans la part toujours gratuite : Lambda offre un million de requêtes par mois, DynamoDB 25 Go stockés.
C'est fini quand ton site du projet 1 affiche et enregistre des données, sans aucun serveur allumé.
Projet 3 · Un pipeline data
Mon terrain. Des fichiers bruts qui arrivent, un job qui les nettoie, du SQL dessus, et un chef d'orchestre.
Prends un jeu de données public qui change (data.gouv.fr en a des centaines : qualité de l'air, transports, transactions immobilières). Tu déposes le fichier brut dans S3. Un job Glue le nettoie et le réécrit en Parquet, un format en colonnes, compressé, que tous les outils lisent. Athena te laisse faire du SQL directement dessus. Et Step Functions enchaîne le tout : télécharger, transformer, vérifier, et reprendre là où ça a planté.
L'architecture
Step Functions enchaîne les étapes, relance celle qui a planté.
data.gouv.fr
un fichier CSV
S3 · brut
le fichier tel quel
Glue
nettoie, convertit
S3 · propre
en Parquet
Athena
du SQL dessus
- IAM le job lit le brut, écrit le propre, et c'est tout.
- CloudWatch les logs du job, et une alarme s'il échoue.
Les étapes
- Une Lambda qui télécharge le fichier du jour et le dépose dans S3.
- Un job Glue qui le nettoie et l'écrit en Parquet dans un autre dossier.
- Un crawler Glue qui déclare la table, puis tes premières requêtes dans Athena.
- Une machine Step Functions qui enchaîne les trois, lancée chaque nuit par EventBridge.
- Une alarme qui t'envoie un mail (SNS) quand ça casse.
Le tutoriel officiel : un crawler Glue et tes données dans Athena
Ce que ça coûte. Glue se paie au temps de job : fais tes essais sur un petit fichier. Athena se paie aux données lues : 5 $ par téraoctet scanné, et le Parquet en fait lire beaucoup moins que le CSV.
C'est fini quand le pipeline tourne seul chaque nuit, et tu reçois un mail le jour où il casse.
Pour la suite de ce chemin (Spark, l'entrepôt, l'orchestration), c'est la roadmap data engineer.
Projet 4 · Une appli en conteneur
La version « entreprise » : une appli Docker, derrière un répartiteur de charge, avec sa base, dans un réseau privé.
C'est l'architecture que tu retrouveras dans beaucoup d'équipes. Ton appli est une image Docker. ECS la fait tourner, et avec Fargate tu ne gères aucune machine. Le répartiteur (ELB) reçoit le trafic et l'envoie aux copies qui répondent. La base Postgres est sur RDS, dans un sous-réseau privé du VPC que personne ne voit depuis internet. Le mot de passe de la base est dans Secrets Manager, pas dans ton code.
L'architecture
Ton visiteur
ELB
répartit le trafic
ECS (+ Fargate)
ton image Docker, sur Fargate
RDS
Postgres, sous-réseau privé
- VPC la base n'est joignable que depuis l'appli.
- Secrets Manager le mot de passe de la base, lu au démarrage.
- CloudWatch les logs de chaque conteneur.
Les étapes
- Mets ton appli dans une image Docker, et pousse-la dans le registre d'AWS (ECR).
- Crée une base RDS Postgres dans un sous-réseau privé.
- Range son mot de passe dans Secrets Manager.
- Lance un service ECS sur Fargate, derrière un load balancer.
- Coupe une copie de l'appli et regarde le load balancer l'écarter.
Le tutoriel officiel : une tâche ECS sur Fargate
Ce que ça coûte. C'est le projet qui coûte : le load balancer, la base et les conteneurs se paient à l'heure dès qu'ils sont allumés. Et depuis février 2024, chaque adresse IPv4 publique aussi (0,005 $ de l'heure). Construis, regarde, détruis le soir même.
C'est fini quand l'appli répond derrière le load balancer, la base est invisible depuis internet, et tout est détruit.
Projet 5 · Tout refaire en code
Ton infra, tu la cliques pas, tu l'écris. Et tu la recrées à l'identique en une commande.
Reprends un des projets précédents (le 2 est idéal) et décris-le entièrement dans un fichier : la table, la Lambda, son rôle IAM, l'API. Détruis tout, puis recrée-le d'une commande. C'est ce qu'on attend de toi en entreprise : ce que tu cliques dans la console, tu ne sais pas le refaire ; ce que tu écris, tu le redéploies, tu le relis, tu le copies en préproduction.
Chez AWS, l'outil s'appelle CloudFormation. Beaucoup d'équipes utilisent Terraform à la place : même idée, et il marche sur tous les clouds. Choisis-en un. Et oui, une IA peut écrire ce fichier pour toi : rien ne change avant que tu aies lu et validé ce qu'il va créer.
L'architecture
Ton fichier
dans ton repo Git
CloudFormation
ou Terraform
DynamoDB
Lambda
API Gateway
Les étapes
- Écris le projet 2 en CloudFormation ou en Terraform.
- Détruis tout ce que tu avais cliqué à la main.
- Recrée-le en une commande, et vérifie que tout marche.
- Ajoute GitHub Actions : chaque commit redéploie.
- Recrée une deuxième copie, « staging », avec le même fichier.
Le tutoriel officiel : ta première pile CloudFormation
Ce que ça coûte. Le même que le projet que tu reprends. L'outil lui-même ne coûte rien.
C'est fini quand tu peux tout détruire et tout recréer sans ouvrir la console.
Les 8 pièges
La plupart coûtent de l'argent. Les autres coûtent du temps.
- 1
Laisser tourner la nuit. Une EC2, une base RDS, un load balancer se paient à l'heure, que quelqu'un s'en serve ou non. Tous les soirs, tu éteins. À la fin d'un projet, tu détruis.
- 2
Le NAT Gateway oublié. Il permet aux machines d'un sous-réseau privé de sortir sur internet. Il se paie à l'heure même quand il ne fait rien (0,045 $ de l'heure dans l'exemple US d'AWS). Le tuto le crée, personne ne pense à le supprimer.
- 3
Se servir du compte racine. Il a tous les droits, y compris celui de fermer le compte. Double authentification, puis un utilisateur à toi pour le quotidien.
- 4
Mettre une clé d'accès dans le code. Une clé AWS poussée sur un GitHub public est une facture qui attend. Les secrets vont dans Secrets Manager, les droits passent par des rôles IAM.
- 5
Rendre un bucket public « pour que ça marche ». Pour un site, c'est CloudFront qui lit le bucket, et le bucket reste privé.
- 6
Donner tous les droits à tout. Un rôle IAM avec « * » partout, c'est le mot de passe admin collé sur l'écran. Chaque service a le droit de faire son travail, et rien d'autre.
- 7
Vouloir apprendre les 240 services. Les cinq projets de cette page en couvrent l'essentiel. Le reste, tu l'apprendras le jour où un projet en aura besoin.
- 8
Tout faire depuis la console. Clique pour comprendre, une fois. Ensuite, écris : c'est le projet 5.
L'antisèche
Toute la carte sur une page, une ligne par service. À garder à côté de toi quand tu ouvres la console.
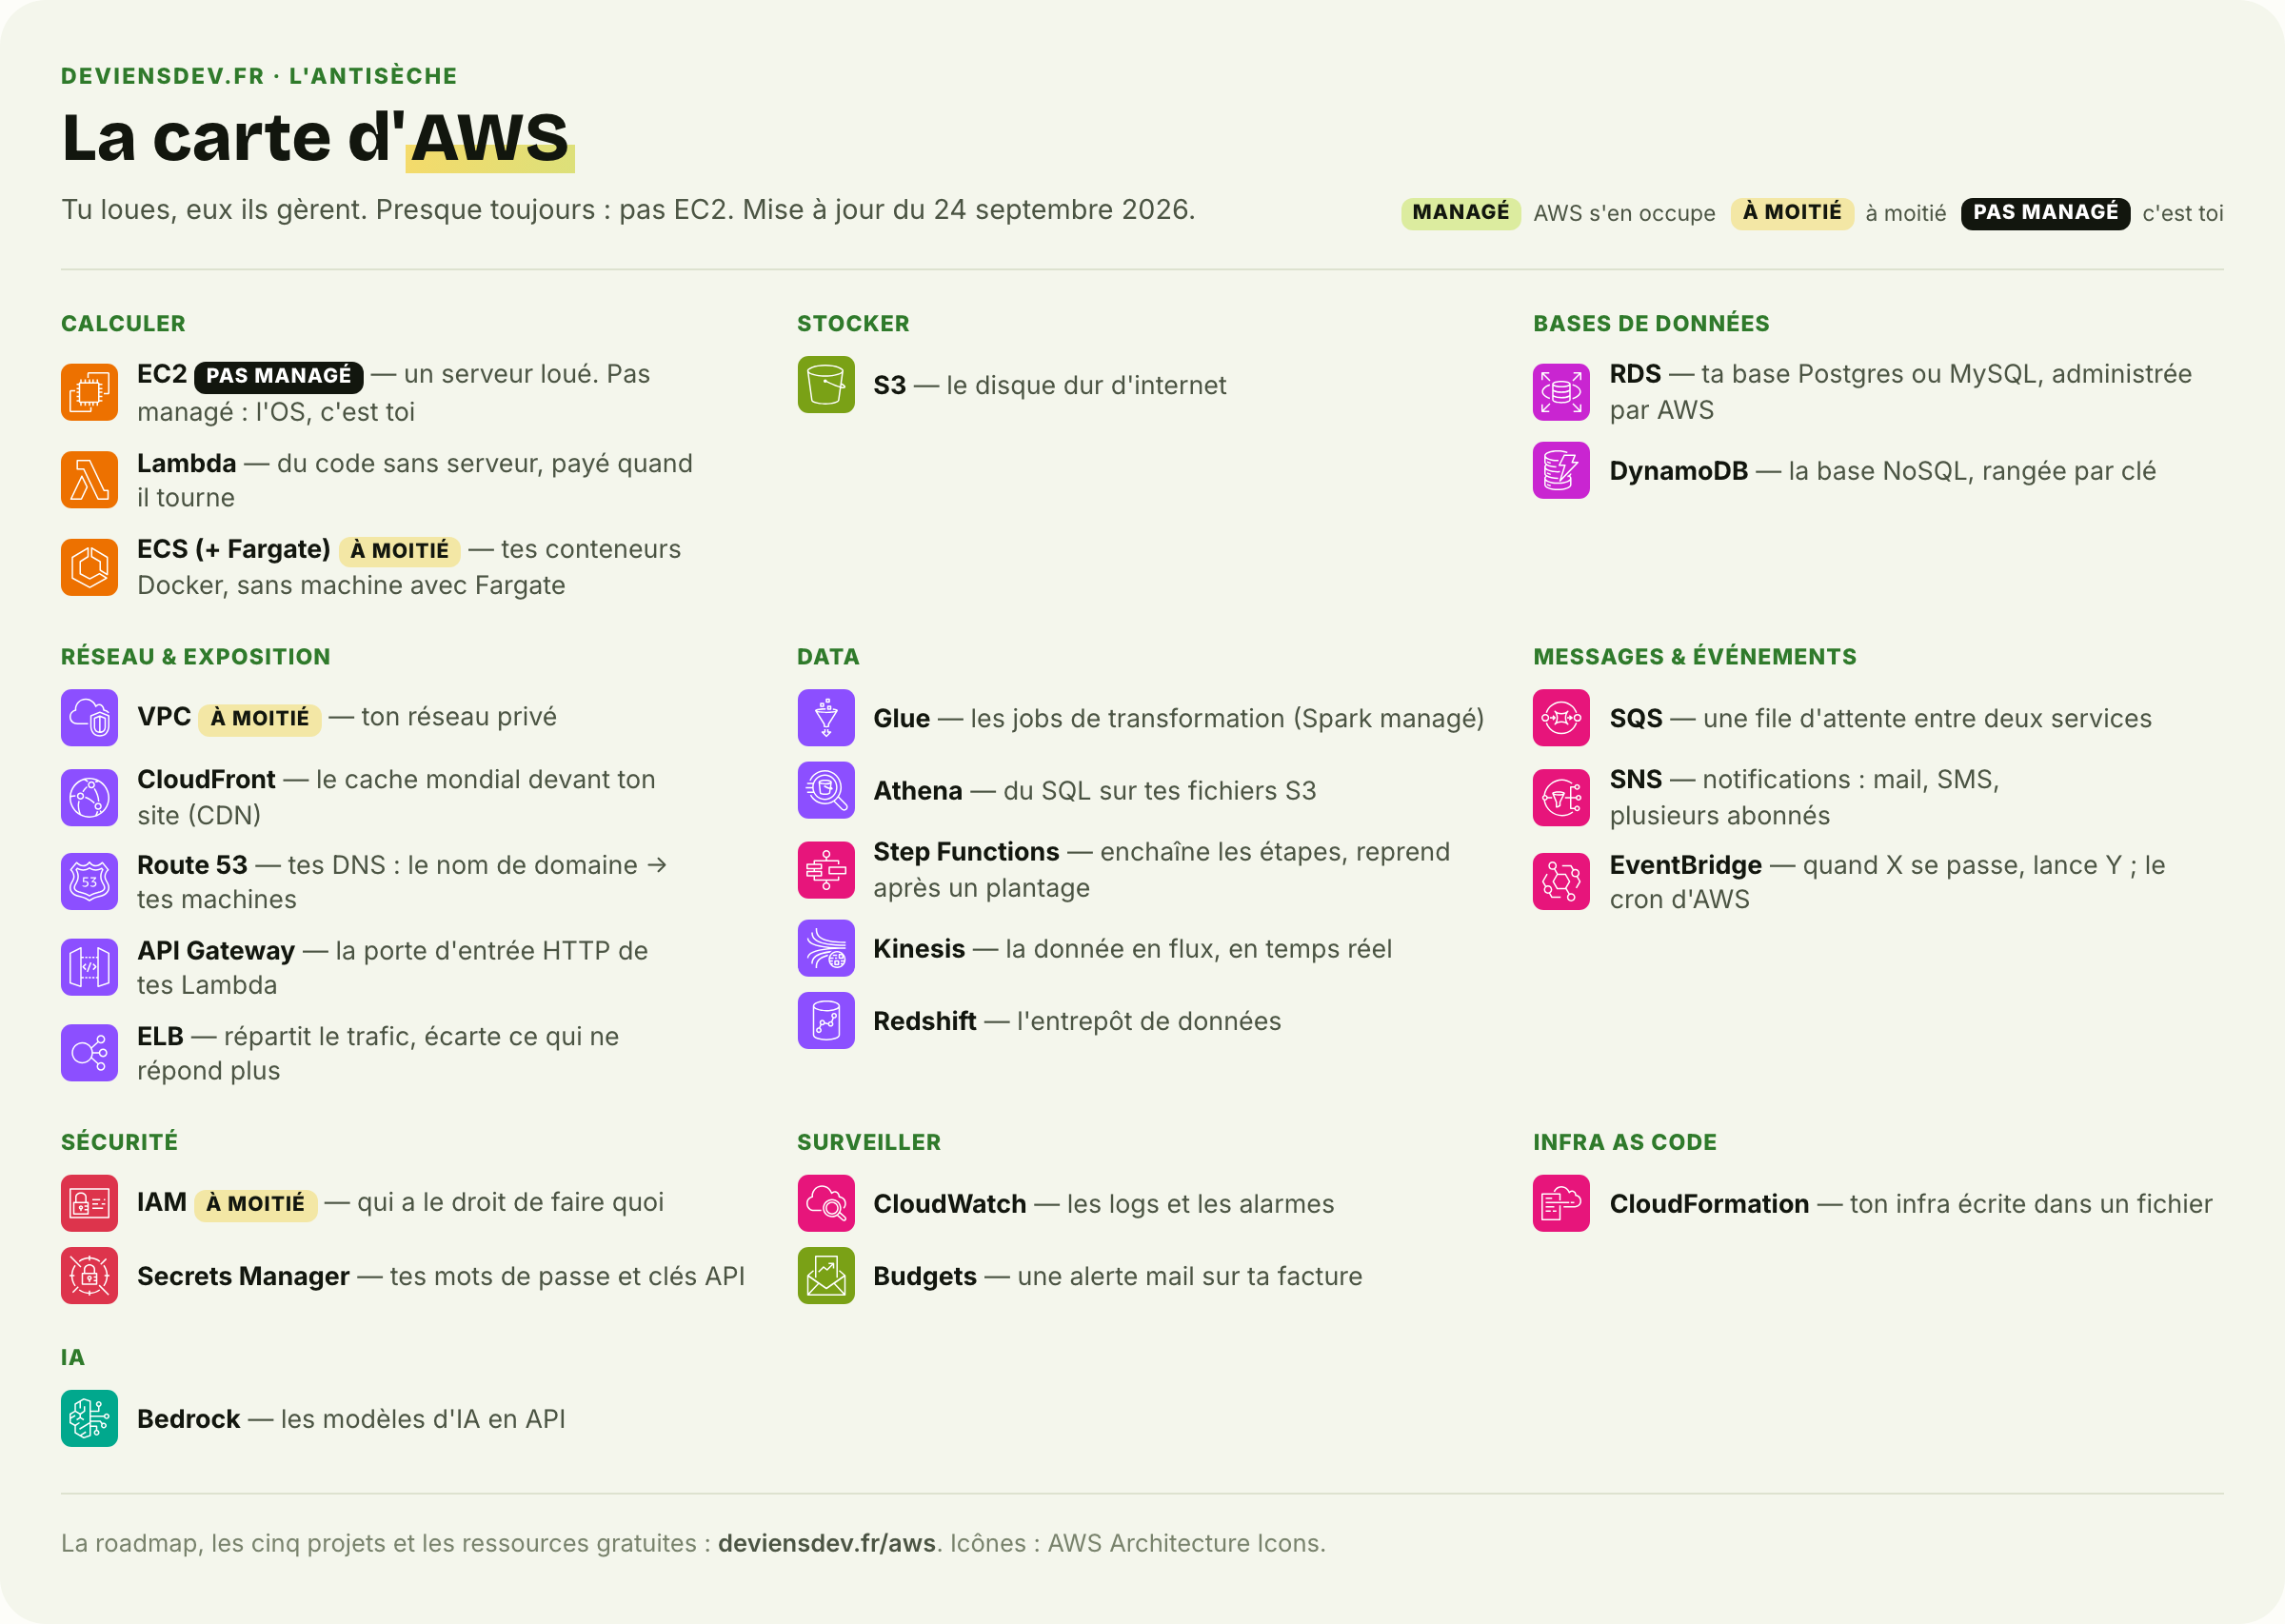
deviensdev.fr · l'antisèche
La carte d'AWS
Tu loues, eux ils gèrent. Presque toujours : pas EC2. Mise à jour du 24 septembre 2026.
- managé AWS s'en occupe
- à moitié à moitié
- pas managé c'est toi
Calculer
EC2 pas managé — un serveur loué. Pas managé : l'OS, c'est toi
Lambda — du code sans serveur, payé quand il tourne
ECS (+ Fargate) à moitié — tes conteneurs Docker, sans machine avec Fargate
Stocker
S3 — le disque dur d'internet
Bases de données
RDS — ta base Postgres ou MySQL, administrée par AWS
DynamoDB — la base NoSQL, rangée par clé
Réseau & exposition
VPC à moitié — ton réseau privé
CloudFront — le cache mondial devant ton site (CDN)
Route 53 — tes DNS : le nom de domaine → tes machines
API Gateway — la porte d'entrée HTTP de tes Lambda
ELB — répartit le trafic, écarte ce qui ne répond plus
Data
Glue — les jobs de transformation (Spark managé)
Athena — du SQL sur tes fichiers S3
Step Functions — enchaîne les étapes, reprend après un plantage
Kinesis — la donnée en flux, en temps réel
Redshift — l'entrepôt de données
Messages & événements
SQS — une file d'attente entre deux services
SNS — notifications : mail, SMS, plusieurs abonnés
EventBridge — quand X se passe, lance Y ; le cron d'AWS
Sécurité
IAM à moitié — qui a le droit de faire quoi
Secrets Manager — tes mots de passe et clés API
Surveiller
CloudWatch — les logs et les alarmes
Budgets — une alerte mail sur ta facture
Infra as code
CloudFormation — ton infra écrite dans un fichier
IA
Bedrock — les modèles d'IA en API
La roadmap, les cinq projets et les ressources gratuites : deviensdev.fr/aws. Icônes : AWS Architecture Icons.
Les autres ressources
Gratuites, en français, sans email à donner.
- Le Starter Kit Claude CodeLes dix bases pour coder avec Claude Code.
- Écrire une skill Claude CodeComprendre les skills, puis écrire les tiennes.
- La masterclass GitDe git init au cherry-pick : les commandes, le rebase, les workflows d'équipe. Avec l'antisèche.
- Ma stack qui ne coûte rienComment je range et héberge une dizaine de sites pour presque rien. Quel serveur choisir, les moins chers, et les 7 hébergeurs gratuits de 2026.
- Se lancer en freelanceLes règles à connaître avant de quitter ton CDI.
- La compétence en TLa base large, puis une spécialité : comment choisir la tienne.
- Devenir data engineerLa carte 2026, par quelqu'un qui fait ce métier : cinq étapes, un seul cloud.
- 7 ressources gratuites pour la dataHarvard, le MIT, Google, l'État français : la liste complète, et dans quel ordre l'ouvrir.
Icônes : AWS Architecture Icons. Prix, offres gratuites et certifications relevés sur aws.amazon.com le 24 septembre 2026 : ils bougent, vérifie avant de sortir ta carte. Cette page n'est ni affiliée ni validée par AWS.